

Ecosistema OREDJA · IAPro.ai
Auditoría de IA y preparación para ISO/IEC 42001 en las funciones de compras y cadena de suministro
En desarrollo. Lanzamiento con la primera cohorte de clientes.
IAPro.ai es la capacidad especializada de gobernanza del ecosistema OREDJA. Prepara a las organizaciones para gobernar la IA antes de escalarla: un sistema de gestión de IA estructurado según ISO/IEC 42001, marcos de gobernanza, riesgos y controles, preparación para la implantación y la capacidad profesional para operarlo.
ISO/IEC 42001, explicada
La norma
ISO/IEC 42001, explicada
ISO/IEC 42001:2023, Tecnología de la información — Inteligencia artificial — Sistema de gestión, se publicó en diciembre de 2023. Es la primera norma de sistema de gestión certificable para la inteligencia artificial, aplicable a cualquier organización que desarrolle, suministre o utilice sistemas de IA.
Las funciones de compras y cadena de suministro adoptan la IA más deprisa que la mayoría: agentes de aprovisionamiento, detección de riesgos de proveedores, lectura de contratos y previsión de la demanda orientan decisiones con peso financiero y contractual. ISO/IEC 42001 da a esas decisiones un sistema de gestión, y da al director de compras y al director de cadena de suministro la evidencia de que la función controla lo que ha automatizado.
- Publicación
- Diciembre de 2023, como ISO/IEC 42001:2023
- Tipo
- Norma de sistema de gestión certificable, la primera para la inteligencia artificial
- Estructura
- Estructura armonizada, cláusulas 4 a 10, con 38 controles del anexo A bajo nueve objetivos
- Ciclo de certificación
- Auditorías de fase 1 y fase 2, seguimiento anual, renovación cada tres años
Las siete cláusulas de requisitos, leídas desde compras y cadena de suministro
4
Contexto de la organización
La función identifica las cuestiones internas y externas, las partes interesadas y los sistemas de IA que entran en el alcance. Para compras, esto significa nombrar las categorías, los proveedores, las regiones y las decisiones que la IA toca.
5
Liderazgo
La alta dirección se compromete con una política de IA, asigna roles y hace explícitas las responsabilidades. El director de compras o de cadena de suministro es dueño de la política, y cada sistema de IA tiene un responsable con nombre.
6
Planificación
Se evalúan riesgos y oportunidades, se analizan los impactos sobre personas y organizaciones y se fijan objetivos de IA medibles. Un agente de aprovisionamiento que preselecciona proveedores se planifica con su tratamiento del riesgo antes de entrar en servicio.
7
Apoyo
Se proporcionan al sistema recursos, competencia, concienciación, comunicación e información documentada. Compradores y planificadores entienden qué hacen los modelos, y existen los registros que un auditor va a pedir.
8
Operación
Los sistemas de IA funcionan bajo controles planificados, con evaluaciones de impacto y un ciclo de vida gestionados según lo especificado. Un cambio en un modelo de previsión o en una herramienta de lectura de contratos sigue la misma disciplina que un cambio en el ERP.
9
Evaluación del desempeño
El sistema se supervisa, se mide, se audita internamente y lo revisa la dirección. La precisión de los modelos, las tasas de anulación manual y los volúmenes de excepciones se convierten en información de gestión, no en simples métricas de ciencia de datos.
10
Mejora
Las no conformidades se corrigen y el sistema mejora de forma continua. Un incidente en un agente de inventario conduce a un análisis de causa raíz y a una acción correctiva, registrados y cerrados.
Acompañamiento a la certificación
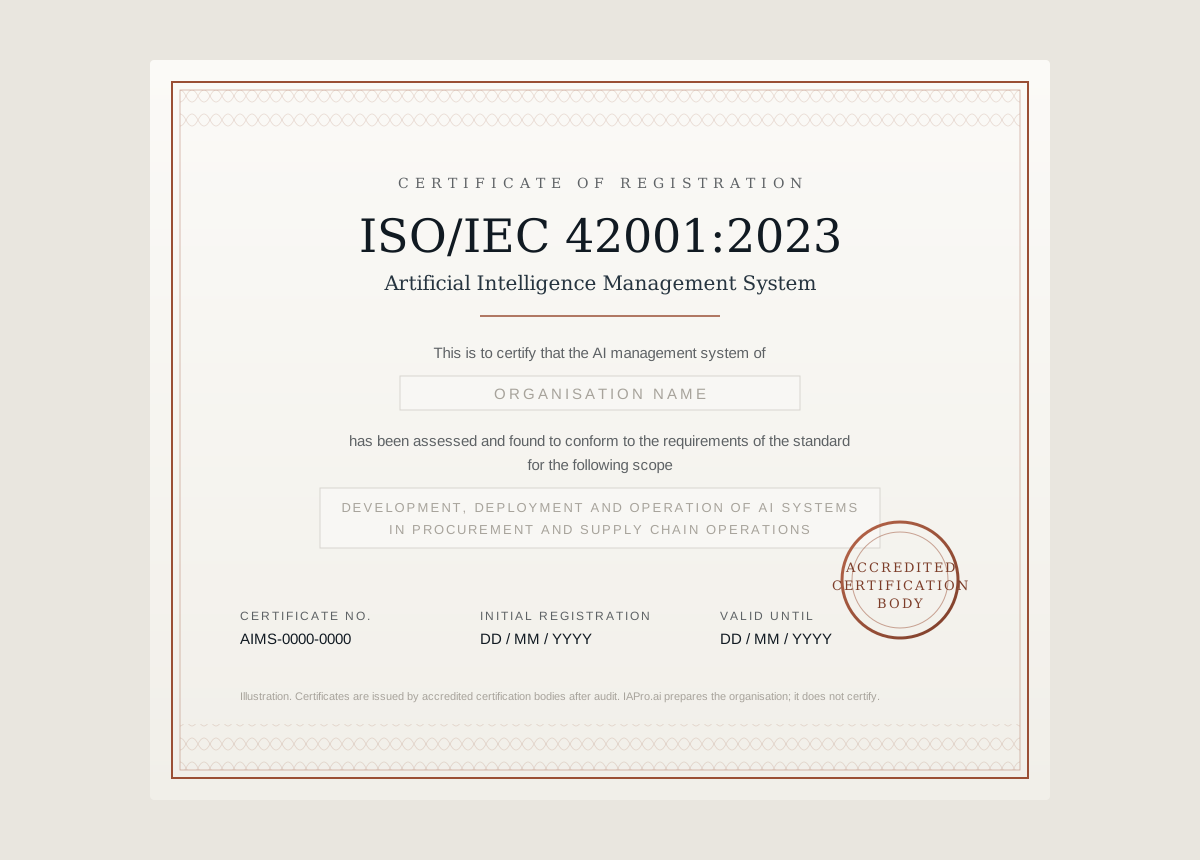
Ayudamos a las organizaciones a obtener la certificación ISO/IEC 42001. No la emitimos.
ISO/IEC 42001 es la norma internacional para los sistemas de gestión de la inteligencia artificial. Los certificados los emiten organismos de certificación acreditados tras una auditoría. IAPro.ai y OREDJA preparan a la organización: el análisis de brechas, el sistema de gestión, los controles, las evidencias y la auditoría interna que convierten la auditoría de certificación en una formalidad y no en un descubrimiento.
Anexo A: 38 controles bajo nueve objetivos
El anexo A agrupa 38 controles bajo nueve objetivos, de A.2 a A.10: políticas de IA, organización interna, recursos para los sistemas de IA, evaluación de impactos de los sistemas de IA, ciclo de vida de los sistemas de IA, datos para los sistemas de IA, información para las partes interesadas, uso de los sistemas de IA, y relaciones con terceros y clientes. La organización selecciona los controles aplicables, justifica cualquier exclusión y evidencia cada uno de ellos. En una función de compras esto se concreta: con qué datos trabaja un agente de aprovisionamiento y quién los gobierna, la evaluación de impacto detrás de un modelo de puntuación de proveedores, las reglas de supervisión humana de una herramienta que extrae cláusulas contractuales, y la diligencia aplicada a los proveedores que suministran la propia IA.
Gestión de riesgos
La auditoría de IA es una disciplina de gestión de riesgos
Una auditoría de IA pertenece a la gestión de riesgos corporativa de la organización, no a su programa de innovación. Identifica dónde los sistemas de IA toman u orientan decisiones, qué podría salir mal, cuáles serían las consecuencias y qué controles existen. ISO/IEC 42001 exige esta evaluación y su tratamiento; las normas siguientes le dan método, y la Ley de IA de la UE le da peso legal.
- ISO/IEC 23894:2023 con ISO 31000:2018Orientación sobre la gestión de riesgos de la IA construida sobre el proceso de ISO 31000: establecer el contexto y, después, identificar, analizar, evaluar y tratar el riesgo. Permite que el registro de riesgos de IA viva dentro del registro corporativo y no al margen.
- ISO/IEC 42005:2025, evaluación de impactoOrientación para evaluar los impactos de un sistema de IA sobre individuos, grupos y la sociedad. Estructura la evaluación que ISO/IEC 42001 exige antes de que un modelo de puntuación de proveedores o un agente de demanda entre en servicio.
- Alineación con la Ley de IA de la UEEn vigor desde el 1 de agosto de 2024, con obligaciones escalonadas de 2025 a 2027. ISO/IEC 42001 se utiliza ampliamente para estructurar el cumplimiento, sin constituir una presunción legal de conformidad.
- Terceros y proveedores (A.10)El objetivo A.10 aborda las relaciones con terceros y clientes. Para una función de compras cubre la IA integrada en las ofertas de los proveedores y en las plataformas que la función adquiere, con responsabilidades asignadas y evidenciadas.
Nuestra especialización
Auditoría de IA para compras y cadena de suministro
OREDJA audita la IA allí donde se utiliza en compras y cadena de suministro, con personas que han dirigido esas funciones. La auditoría sigue las cláusulas y los controles de ISO/IEC 42001, documenta hallazgos que un organismo de certificación reconocerá y entrega a la dirección un plan priorizado. Seis casos de uso concentran la mayor parte de lo que vemos.
- 01
Clasificación del gasto y agentes de aprovisionamiento
Precisión de la taxonomía, datos de entrenamiento, lógica de preselección de proveedores, validación humana antes de la adjudicación y traza de auditoría de cada recomendación.
- 02
Detección de riesgos de proveedores
Fuentes y actualización de señales externas, tasas de falsos positivos y falsos negativos, reglas de escalado y equidad de las puntuaciones aplicadas a los proveedores.
- 03
Lectura de contratos y extracción de cláusulas
Precisión de la extracción en la cartera de contratos, confidencialidad de los documentos procesados, umbrales de revisión jurídica y control de cambios del modelo.
- 04
Previsión de la demanda y S&OP
Calidad de los datos de entrada, supervisión del modelo, disciplina de anulaciones manuales en el ciclo S&OP y responsabilidad sobre las previsiones que generan compromisos de compra.
- 05
Agentes de reaprovisionamiento e inventario
Parámetros de pedido, salvaguardas sobre cantidades e importes, gestión de excepciones y registro de cada decisión automatizada.
- 06
Gestión de excepciones en Procure-to-Pay
Reglas de conciliación, umbrales de tolerancia, segregación de funciones donde la IA resuelve excepciones, y controles antifraude en torno a las aprobaciones automatizadas.
El camino hacia la certificación
01
Análisis de brechas
Casos de uso de IA actuales, gobierno, datos y controles evaluados frente a cada cláusula de ISO/IEC 42001 y a las obligaciones aplicables de la Ley de IA de la UE.
02
Diseño del sistema de gestión de la IA
Política, objetivos, roles, metodología de riesgo, procesos documentados y registro de sistemas de IA, dimensionados para la organización.
03
Controles y evidencias
Evaluaciones de impacto, reglas de supervisión humana, gobierno de datos, diligencia de proveedores, gestión de incidentes y trazas de auditoría, implantados y evidenciados.
04
Auditoría interna y revisión por la dirección
La organización se audita a sí misma, corrige los hallazgos y celebra su primera revisión por la dirección con los registros que espera un auditor externo.
05
Auditoría de certificación
Auditorías de fase 1 y fase 2 por el organismo acreditado que elija la organización, con OREDJA junto al equipo.
06
Seguimiento y renovación
Las auditorías de seguimiento anuales y la renovación trienal se preparan desde el mismo sistema de gestión, para que la certificación siga siendo una rutina y no un proyecto.
Qué aporta IAPro.ai
El sistema de gestión se construye para que las obligaciones de la Ley de IA de la UE para las clases de riesgo de la organización queden cubiertas por las mismas políticas, registros y controles, y no por un segundo programa.
- Evaluación de madurezUn cuestionario estructurado alineado con la norma que produce un análisis de brechas puntuado y un plan priorizado.
- Biblioteca de controlesControles, políticas y plantillas de procedimientos alineados con el anexo A de ISO/IEC 42001 y la Ley de IA de la UE, adaptados a casos de uso de compras y cadena de suministro.
- Registro de sistemas de IACada sistema de IA con su propósito, responsable, clasificación de riesgo, datos, umbrales y reglas de supervisión humana.
- Evidencias y traza de auditoríaEvidencias recopiladas frente a cada requisito, listas para auditorías internas y de certificación.
- Cuadro de mando de madurezAvance por cláusula, hallazgos abiertos, calendario de revisiones y la puntuación de preparación para la auditoría que la dirección puede seguir.
- Espacio de auditoríaUn espacio compartido donde auditores, responsables y OREDJA trabajan los hallazgos, las acciones correctivas y las evidencias hasta su cierre.
Empezar por una auditoría de IA de la función
Preguntas que hace un director de compras o de cadena de suministro
¿Es obligatoria la certificación ISO/IEC 42001?
No. Es una norma voluntaria. Cada vez la piden más los clientes y los consejos de administración, y ofrece una estructura reconocida para las obligaciones de la Ley de IA de la UE.
¿Cuánto dura la preparación?
Depende del número de sistemas de IA en el alcance, de la madurez de los sistemas de gestión existentes y de la disponibilidad de evidencias. Las organizaciones ya certificadas en ISO 9001 o ISO/IEC 27001 reutilizan buena parte de su estructura. El análisis de brechas ofrece un calendario realista.
¿Quién emite el certificado?
Un organismo de certificación acreditado, tras una auditoría de fase 1 y otra de fase 2. ISO/IEC 42006:2025 fija los requisitos para esos organismos. OREDJA prepara y acompaña a la organización; no certifica.
¿Cubre la norma la IA generativa?
Sí. ISO/IEC 42001 se aplica a los sistemas de IA con independencia de la técnica, incluidos los grandes modelos de lenguaje usados para la lectura de contratos, la correspondencia con proveedores o los agentes de aprovisionamiento. Sus riesgos específicos se tratan mediante la evaluación de impacto y los controles del anexo A.
¿Y la IA que utilizan nuestros proveedores?
El objetivo A.10 cubre las relaciones con terceros y clientes. La organización define qué espera de sus proveedores, asigna responsabilidades y conserva evidencias, lo que amplía la diligencia de proveedores en lugar de sustituirla.
¿Qué determina el coste?
El número y la criticidad de los sistemas de IA en el alcance, el estado de la documentación y los controles existentes, el esfuerzo de recopilar evidencias y los honorarios del organismo de certificación. Un sistema de gestión construido sobre estructuras ISO existentes cuesta menos que uno levantado desde cero.
Empezar por una auditoría de IA de la función
Una auditoría estructurada de cómo se usa ya la IA en compras y cadena de suministro, mapeada sobre ISO/IEC 42001, con hallazgos sobre los que la dirección puede actuar y un camino hacia la certificación si ese es el objetivo.
OREDJA sigue siendo el núcleo
Compras primero, Cadena de Suministro segundo, Orquestación de IA como diferenciador. IAPro.ai es la capacidad de gobernanza junto a ese núcleo.