

OREDJA 生态体系 · IAPro.ai
面向采购与供应链职能的 AI 审计与 ISO/IEC 42001 准备
开发中。将随首批客户一同上线。
IAPro.ai 是 OREDJA 生态体系中的专业治理能力。它帮助企业在规模化应用 AI 之前建立治理:基于 ISO/IEC 42001 构建的 AI 管理体系、治理框架、风险与管控、实施准备度,以及运行该体系所需的专业能力。
读懂 ISO/IEC 42001
标准本身
读懂 ISO/IEC 42001
ISO/IEC 42001:2023《信息技术 — 人工智能 — 管理体系》于 2023 年 12 月发布。它是首个可认证的人工智能管理体系标准,适用于任何开发、提供或使用 AI 系统的组织。
采购与供应链职能采用 AI 的速度快于多数职能:寻源智能体、供应商风险感知、合同解读和需求预测都在影响具有财务与合同分量的决策。ISO/IEC 42001 为这些决策提供一套管理体系,也让首席采购官和供应链总监有证据表明,职能部门掌控着自己所自动化的一切。
- 发布
- 2023 年 12 月,编号 ISO/IEC 42001:2023
- 类型
- 可认证的管理体系标准,人工智能领域首个此类标准
- 结构
- 协调结构,第 4 至 10 条款,附录 A 在九个目标下含 38 项控制措施
- 认证周期
- 第一阶段与第二阶段审核,年度监督审核,每三年再认证
从采购与供应链视角解读七个要求条款
4
组织环境
职能部门识别内外部议题、相关方以及纳入范围的 AI 系统。对采购而言,这意味着明确 AI 所触及的品类、供应商、区域和决策。
5
领导作用
最高管理者承诺 AI 方针、分配角色并明确问责。首席采购官或供应链总监拥有该方针,每个 AI 系统都有具名负责人。
6
策划
评估风险与机遇,分析对人员和组织的影响,并设定可衡量的 AI 目标。一个为供应商生成候选名单的寻源智能体,在上线前就已连同其风险处置一并策划。
7
支持
为体系提供资源、能力、意识、沟通和文件化信息。采购员和计划员理解模型在做什么,审核员会索取的记录也已存在。
8
运行
AI 系统在策划的控制下运行,影响评估和 AI 系统生命周期按规定管理。对预测模型或合同解读工具的变更,与对 ERP 的变更遵循同样的纪律。
9
绩效评价
体系受到监视、测量、内部审核和管理评审。模型准确率、人工干预率和例外数量成为管理信息,而不只是数据科学指标。
10
改进
纠正不符合项,体系持续改进。库存智能体中的一次事件会引发根本原因分析和纠正措施,并被记录和关闭。
认证支持
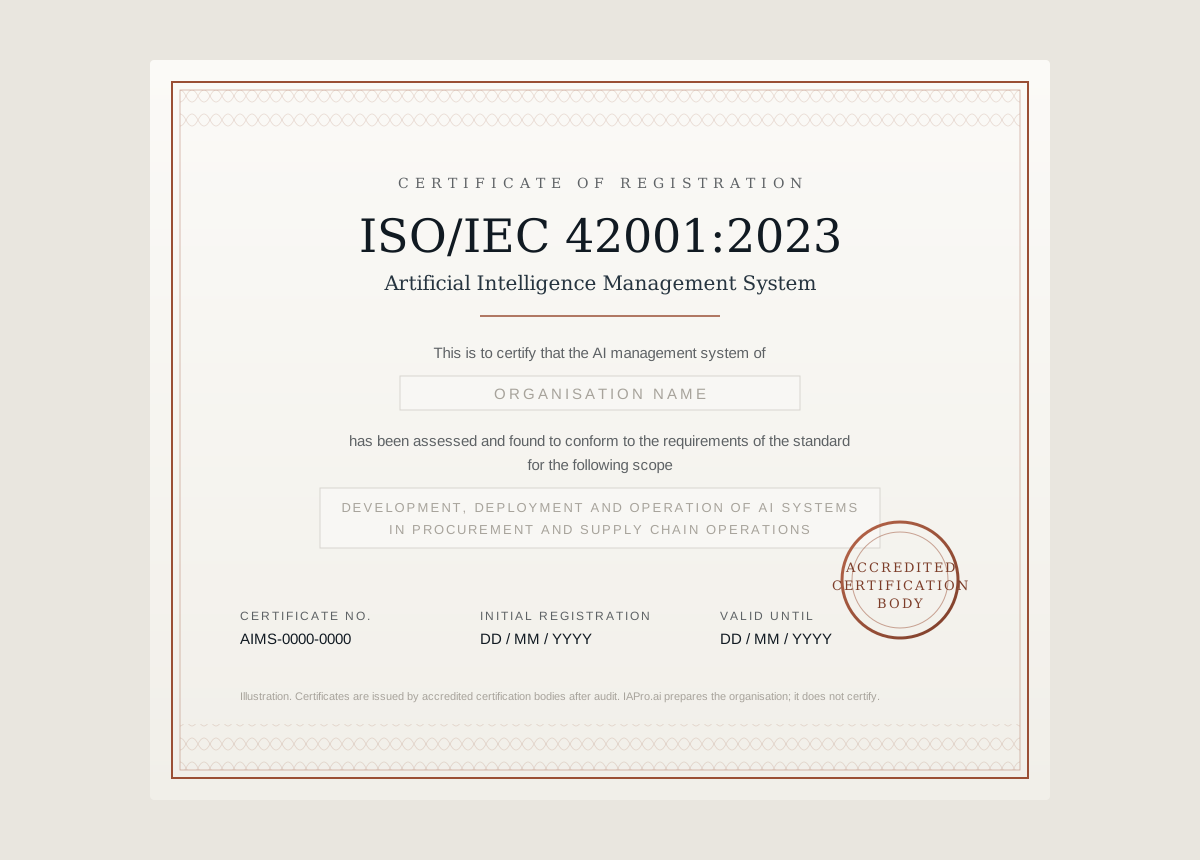
我们帮助企业获得 ISO/IEC 42001 认证,但不颁发认证。
ISO/IEC 42001 是人工智能管理体系的国际标准。证书由经认可的认证机构在审核后颁发。IAPro.ai 与 OREDJA 负责让企业做好准备:差距分析、管理体系、控制措施、证据和内部审核,使认证审核成为一道程序而非一次意外。
附录 A:九个目标下的 38 项控制措施
附录 A 将 38 项控制措施归入 A.2 至 A.10 九个控制目标:AI 方针、内部组织、AI 系统资源、AI 系统影响评估、AI 系统生命周期、AI 系统数据、面向相关方的信息、AI 系统的使用,以及第三方与客户关系。组织选择适用的控制措施,说明任何排除的理由,并逐项提供证据。在采购职能中,这些会变得非常具体:寻源智能体运行所依赖的数据及其治理归属、供应商评分模型背后的影响评估、合同条款提取工具的人工监督规则,以及对 AI 供应商本身所做的尽职调查。
风险管理
AI 审计是一项风险管理学科
AI 审计属于组织的企业风险管理,而不属于创新计划。它识别 AI 系统在何处做出或影响决策、可能出什么问题、后果是什么以及现有哪些控制措施。ISO/IEC 42001 要求进行这项评估并处置其结果;下列标准为其提供方法,欧盟 AI 法案则赋予其法律分量。
- ISO/IEC 23894:2023 与 ISO 31000:2018基于 ISO 31000 流程的 AI 风险管理指南:确定环境,然后识别、分析、评价和处置风险。它让 AI 风险登记册融入企业风险登记册,而不是与之并列。
- ISO/IEC 42005:2025 影响评估评估 AI 系统对个人、群体和社会影响的指南。它为 ISO/IEC 42001 所要求的评估提供结构,在供应商评分模型或需求智能体投入使用之前完成。
- 与欧盟 AI 法案对齐自 2024 年 8 月 1 日起生效,各项义务在 2025 年至 2027 年间分阶段适用。ISO/IEC 42001 被广泛用于构建合规框架,但并不构成法律上的合规推定。
- 第三方与供应商(A.10)控制目标 A.10 针对第三方与客户关系。对采购职能而言,它覆盖供应商报价中嵌入的 AI 以及职能部门所采购平台中的 AI,责任经过分配并有证据支持。
我们的专长
面向采购与供应链的 AI 审计
OREDJA 在采购与供应链中 AI 实际使用的地方开展审计,审计人员曾亲自管理这些职能。审计遵循 ISO/IEC 42001 的条款与控制措施,记录认证机构认可的发现项,并为管理层提供优先级计划。以下六类用例覆盖了我们所见的绝大部分情况。
- 01
支出分类与寻源智能体
分类体系准确率、训练数据、供应商候选名单逻辑、授标前的人工验证,以及每条推荐的审计追踪。
- 02
供应商风险感知
外部信号的来源与更新、误报率与漏报率、升级规则,以及应用于供应商的评分是否公平。
- 03
合同解读与条款提取
在整个合同组合上的提取准确率、所处理文件的保密性、法务审阅阈值,以及模型的变更控制。
- 04
需求预测与 S&OP
输入数据质量、模型监控、S&OP 周期中的人工干预纪律,以及对驱动采购承诺的预测所承担的责任。
- 05
补货与库存智能体
订购参数、数量与金额的护栏、例外处理,以及每项自动化决策的记录。
- 06
采购到付款例外处理
匹配规则、容差阈值、AI 处理例外时的职责分离,以及围绕自动审批的反舞弊控制。
通向认证之路
01
差距分析
对照 ISO/IEC 42001 每一条款以及适用的欧盟 AI 法案义务,评估现有 AI 用例、治理、数据与控制措施。
02
AI 管理体系设计
政策、目标、角色、风险方法、文件化流程和 AI 系统登记册,按组织规模量身设计。
03
控制措施与证据
影响评估、人工监督规则、数据治理、供应商尽职调查、事件处理和审计追踪,落地并留证。
04
内部审核与管理评审
组织自行审核、整改发现项,并以外部审核员期望的记录召开首次管理评审。
05
认证审核
由组织选定的认可机构进行第一阶段与第二阶段审核,OREDJA 全程陪同团队。
06
监督审核与再认证
年度监督审核与三年一次的再认证基于同一管理体系准备,让认证保持为常规工作而非一次项目。
IAPro.ai 提供什么
管理体系的构建方式确保组织所属风险类别在欧盟 AI 法案下的义务由同一套政策、登记册和控制措施覆盖,而不是另起一个项目。
- 就绪度评估与标准逐条对应的结构化问卷,生成带评分的差距分析和优先级计划。
- 控制库与 ISO/IEC 42001 附录 A 和欧盟 AI 法案对齐的控制措施、政策和程序模板,并针对采购与供应链用例做了适配。
- AI 系统登记册每个 AI 系统的目的、负责人、风险分级、数据、阈值与人工监督规则。
- 证据与审计追踪按要求逐项收集证据,可直接用于内部审核与认证审核。
- 就绪度看板按条款的进度、未关闭发现项、评审日历,以及管理层可跟踪的审核就绪评分。
- 审计工作区审计员、负责人与 OREDJA 共同处理发现项、纠正措施与证据直至关闭的共享空间。
从一次职能 AI 审计开始
首席采购官或供应链总监会问的问题
ISO/IEC 42001 认证是强制性的吗?
不是。它是一项自愿性标准。但客户和董事会对它的要求日益增多,它也为欧盟 AI 法案的义务提供了一个公认的框架。
准备需要多长时间?
取决于范围内 AI 系统的数量、现有管理体系的成熟度以及证据的可获得性。已通过 ISO 9001 或 ISO/IEC 27001 认证的组织可以复用大部分现有架构。差距分析会给出切合实际的时间表。
证书由谁颁发?
由经认可的认证机构在第一阶段和第二阶段审核之后颁发。ISO/IEC 42006:2025 规定了对这类机构的要求。OREDJA 负责准备和陪同组织,不负责认证。
该标准覆盖生成式 AI 吗?
覆盖。ISO/IEC 42001 适用于任何技术路线的 AI 系统,包括用于合同解读、供应商往来函件或寻源智能体的大语言模型。其特有风险通过影响评估和附录 A 的控制措施加以处置。
我们的供应商所使用的 AI 怎么办?
控制目标 A.10 覆盖第三方与客户关系。组织界定对供应商的期望、分配责任并保留证据,这是对供应商尽职调查的延伸,而不是替代。
成本由什么决定?
范围内 AI 系统的数量与关键程度、现有文件和控制措施的状况、收集证据所需的工作量,以及认证机构的费用。建立在现有 ISO 架构之上的管理体系,成本低于从零开始搭建的体系。